ภาพนี้คือ Chain of Trust ของ DNSSEC หรือ “สายโซ่ความน่าเชื่อถือ” ตั้งแต่ Root Zone ลงมาจนถึงโดเมน mbu.ac.th
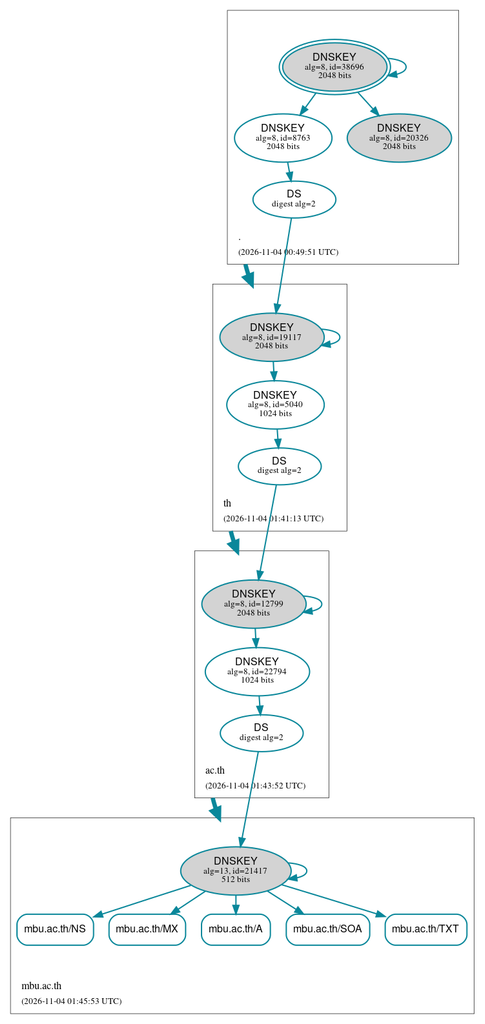
จากภาพสามารถแบ่งออกเป็น 4 ชั้น:
. (Root)
   ↓
th
   ↓
ac.th
   ↓
mbu.ac.th
1. Root Zone ( . )
กรอบบนสุดคือ Root DNS ของโลก
จะเห็น DNSKEY อยู่ 3 ตัว
- DNSKEY id=38696 (วงรีสองชั้น)
- DNSKEY id=8763
- DNSKEY id=20326
วงรีสองชั้นหมายถึง
✅ KSK (Key Signing Key)
ส่วนวงรีชั้นเดียวคือ
✅ ZSK (Zone Signing Key)
หน้าที่คือ
- KSK ใช้เซ็น ZSK
- ZSK ใช้เซ็นข้อมูลใน Zone
แนวคิดง่าย ๆ
KSK = ผู้จัดการ
ZSK = พนักงาน
ผู้จัดการเซ็นรับรองว่าพนักงานคนนี้เป็นของจริง
2. Root เซ็นรับรอง th
ใต้ Root จะมี
DS digest alg=2
DS Record คือ
ใบรับรองว่าโดเมนลูกใช้กุญแจอะไร
Root จะเก็บ DS ของ .th
ภาพแสดงลูกศรจาก Root ลงไปยัง th
หมายความว่า
Root รับรองว่า .th ของจริง
3. th เซ็นรับรอง ac.th
กรอบกลาง
th
มี
DNSKEY id=19117
DNSKEY id=5040
เหมือนกัน
- KSK
- ZSK
จากนั้นสร้าง DS
DS digest alg=2
แล้วส่งไปไว้ที่ Parent
คือ
Root
เพื่อให้ Root รับรอง
หลังจากนั้น
th
จะเก็บ DS ของ
ac.th
แทน
จึงเห็นลูกศรลงต่อไป
th
 ↓
ac.th
4. ac.th เซ็นรับรอง mbu.ac.th
ในกรอบ
ac.th
มี
DNSKEY id=12799
DNSKEY id=22794
แล้วสร้าง
DS record
เพื่อรับรอง
mbu.ac.th
5. mbu.ac.th
ส่วนล่างสุด
mbu.ac.th
มี DNSKEY
id=21417
alg=13
512 bits
และใช้เซ็นข้อมูล
- NS
- MX
- A
- SOA
- TXT
ที่เห็นเป็นกล่องด้านล่าง
เช่น
mbu.ac.th/A
mbu.ac.th/MX
mbu.ac.th/NS
แปลว่า Record เหล่านี้ถูก Digital Signature ป้องกันการปลอมแปลง
ตัวอย่างง่าย ๆ
สมมุติ
www.mbu.ac.th
→ 203.0.113.10
ผู้ใช้เปิดเว็บไซต์
Browser → Resolver
Resolver จะตรวจสอบดังนี้
ขั้นที่ 1
ถาม Root
ac.th อยู่ไหน
Root ตอบกลับพร้อม DS
ฉันรับรอง .th แล้ว
ขั้นที่ 2
ถาม th
mbu.ac.th อยู่ไหน
th ตอบ
ฉันรับรอง ac.th แล้ว
ขั้นที่ 3
ถาม ac.th
mbu.ac.th อยู่ไหน
ac.th ตอบ
ฉันรับรอง mbu.ac.th แล้ว
ขั้นที่ 4
ถาม mbu.ac.th
www.mbu.ac.th = 203.0.113.10
พร้อมลายเซ็นดิจิทัล
Resolver ตรวจสอบลายเซ็น
✅ ตรงกับ DNSKEY
✅ DNSKEY ตรงกับ DS
✅ DS ตรงกับ Parent
✅ Parent ตรงกับ Root
จึงเชื่อได้ว่า
203.0.113.10
เป็นข้อมูลจริง ไม่ใช่ DNS Spoofing
เปรียบเทียบกับชีวิตจริง
นึกภาพว่า
รัฐบาล
  ↓
กระทรวงศึกษา
  ↓
มหาวิทยาลัย
  ↓
คณะ
ถ้ามีเอกสารจากคณะ
เราจะตรวจย้อนกลับ
คณะ
→ มหาวิทยาลัยรับรอง

มหาวิทยาลัย
→ กระทรวงรับรอง

กระทรวง
→ รัฐบาลรับรอง
ถ้าทุกชั้นตรวจสอบผ่าน
เอกสารนั้นเชื่อถือได้
DNSSEC ก็ทำงานแบบเดียวกัน
Root
→ th
→ ac.th
→ mbu.ac.th
นี่คือสิ่งที่ภาพกำลังแสดงอยู่ทั้งหมด โดยโซ่ความน่าเชื่อถือ (Chain of Trust) ของ DNSSEC ของโดเมน mbu.ac.th เชื่อมต่อสมบูรณ์จาก Root ลงมาถึงโดเมนปลายทาง แสดงว่า DNSSEC ถูกตั้งค่าและตรวจสอบได้ถูกต้องตลอดสายโซ่ครับ।